どうせハッキングされるなら、自分たちでハックしよう。
はじめまして。Runetale CEOの奥村晋太郎です。今回は、なぜ私がネットワークという分野に人生をかけているのか、少しお話ししたいと思います。
小学4年生のころ、私は『ブラッディ・マンデイ』という漫画に夢中でした。天才ハッカーがコンピュータを使って世界と戦う物語です。
それがきっかけで、私はハッキングを始めました。
当時は「うさみみハリケーン」や「ねこまんま」というツールを使い、オンラインゲームのチートをつくっていました。つくったものをGREEや2ちゃんねるで売って、お金を得たこともあります。
今振り返れば、もちろん褒められたやり方ではありません。でも、あのころの私にとっては大きな発見でした。
自分の技術で何かをつくれば、それを欲しいと思う人がいる。技術には価値があり、お金にもなる。
それが、私のプログラミングの原点です。
ネットワークという、厄介で面白い世界
高校2年生のとき、叔父から仕事を頼まれました。叔父は建設会社を経営していて、事務所に監視カメラを設置し、外出先からスマートフォンで映像を見られるようにしたいというのです。
今なら、ネットワークカメラを購入してアプリと連携すれば済む話かもしれません。しかし当時、私が求める形で使える製品は身近になく、自分でつくることにしました。
Raspberry Pi 3とLogicoolのWebカメラを使って、8台ほどの監視カメラを構築しました。固定IP、DHCP、SSH、Webインターフェース、録画プログラム、カメラの閲覧システム。必要なものを一つずつ実装していきました。
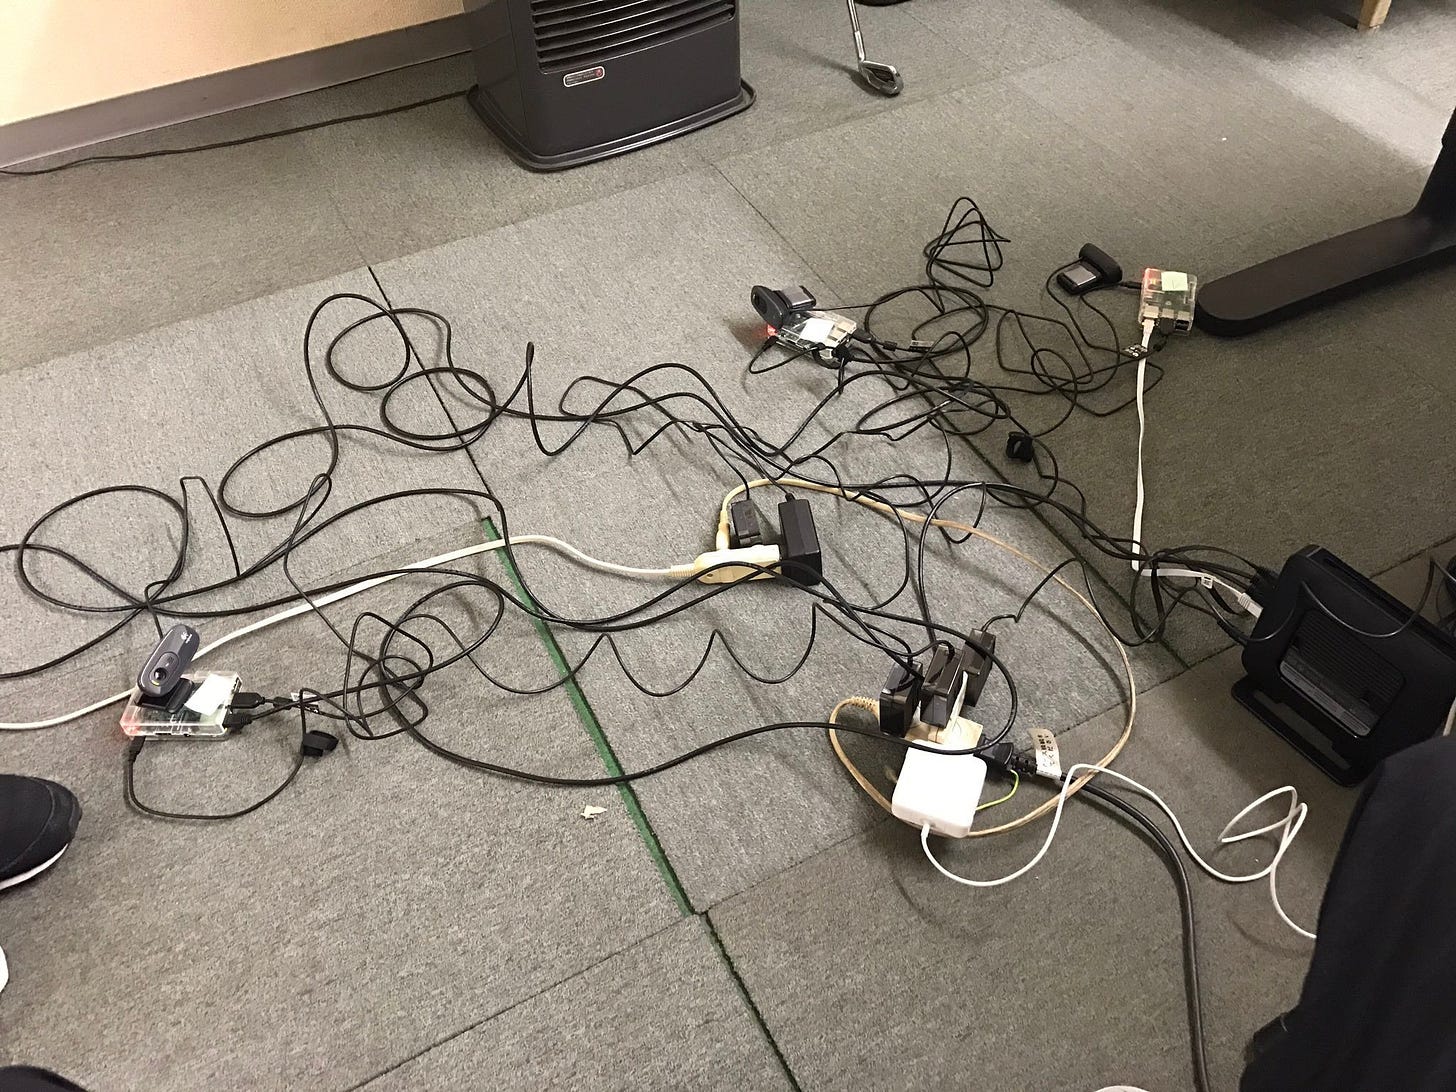
オフィスに泊まり込んで一台ずつ設定した監視カメラ
その中で、一番大変だったのがネットワークです。
外部からカメラにアクセスするために固定IPを用意しようとしても、プロバイダーへの申し込みには時間がかかる。仕方がないので、グローバルIPアドレスが変わるたびにメールで通知する仕組みまでつくりました。
たかが自分たちのカメラを見るために、どうしてこんなに苦労しなければならないのだろう。
結局、若かった私がつくったシステムは不安定なまま終わりました。でも、この経験は今でも忘れられません。
自分のコンピュータにアクセスするだけなのに、なぜこんなに難しいのか。
SSHもIPアドレスも、もっとシンプルに扱えるはずだ。
このとき初めて、ネットワークそのものを変えたいと思いました。
WireGuardとの出会い
19歳のとき、私は大学を離れて東京に出ました。高校時代に出会った、当時大学院生だった師匠が会社を始めたので、そこで働くことにしたのです。
Ethereumのウォレット、暗号資産の取引所、お金の貸し借りができるサービス。さまざまなソフトウェアを開発する中で、アプリケーションとサービス運用について学びました。
23歳のころには、テザリング技術の開発経験を持つエンジニアのもとで働く機会がありました。ネットワークや低レイヤーの技術に詳しいその人と、私が以前から感じていた課題や、その解決方法を探っていました。
その後、以前お世話になった会社の投資家から、突然声をかけられました。
「君のアイデアは面白いし、起業してみなよ」
ほんの3分ほどの会話だったと思います。投資の話が決まり、私は起業することになりました。
何をつくるべきか考え続けていたころ、WireGuardというVPN技術に出会いました。
コードを読んでいると、UDP Hole Punchingのサンプルがありました。NATの内側にあるコンピュータ同士を直接つなぐための技術です。
それを見た瞬間、高校時代に監視カメラと格闘していた自分を思い出しました。
これだ。ネットワークを、もう一度つくり直せるかもしれない。
そう思いました。
そして、Runetaleの開発が始まりました。
壊される前に、自分たちで壊そう。
正直に言うと、そこからの2、3年間はうまくいきませんでした。
企業に話を聞いてもらうことはできました。「面白い技術ですね」「いいアイデアですね」と言ってもらえる。でも、そこから何も進まない。
新しい技術によって、もっとシンプルで安全な構成を実現できる可能性がある。それでも、既存のインフラを変更することには大きな抵抗があります。
もちろん、企業のシステムを変更するには責任が伴います。止められないサービスもありますし、新しい技術を慎重に評価すること自体は正しいことです。
それでも私は、納得できないことがありました。
変えるリスクは議論されるのに、変えないリスクはどれだけ議論されているのだろう。
今、日本では企業や組織へのサイバー攻撃が相次いでいます。VPN機器の脆弱性の悪用、Webシステムからの情報漏えい、ランサムウェアによるサービス停止。実際に、事業やその利用者に大きな影響が生じています。
一方、米国防総省は2022年にZero Trust戦略を公表し、従来のネットワーク境界に依存した防御からの転換を進めています。
国家規模の組織でさえ、ネットワークの守り方を変えようとしている。
では、私たちはどうでしょうか。
VPN、ファイアウォール、踏み台サーバー、複雑なルーティング。これらを維持するために、さらに別の仕組みを追加していく。
それは本当に、私たちが目指していたネットワークなのでしょうか。
ハッカーとは、何かを壊す犯罪者だけを意味する言葉ではありません。仕組みを深く理解し、既存の常識を疑い、自分たちの手でもっと良いものにつくり直す人でもあります。
私が小学生のころ夢中になったのも、そうした技術の可能性でした。
壊される前に、自分たちで壊そう。
壊すのは誰かのシステムではありません。私たちが当たり前だと思っている、古いネットワークの常識です。
インターネットは、もっと自由だったはずだ。
以前、カリフォルニアにあるComputer History Museumを訪れました。
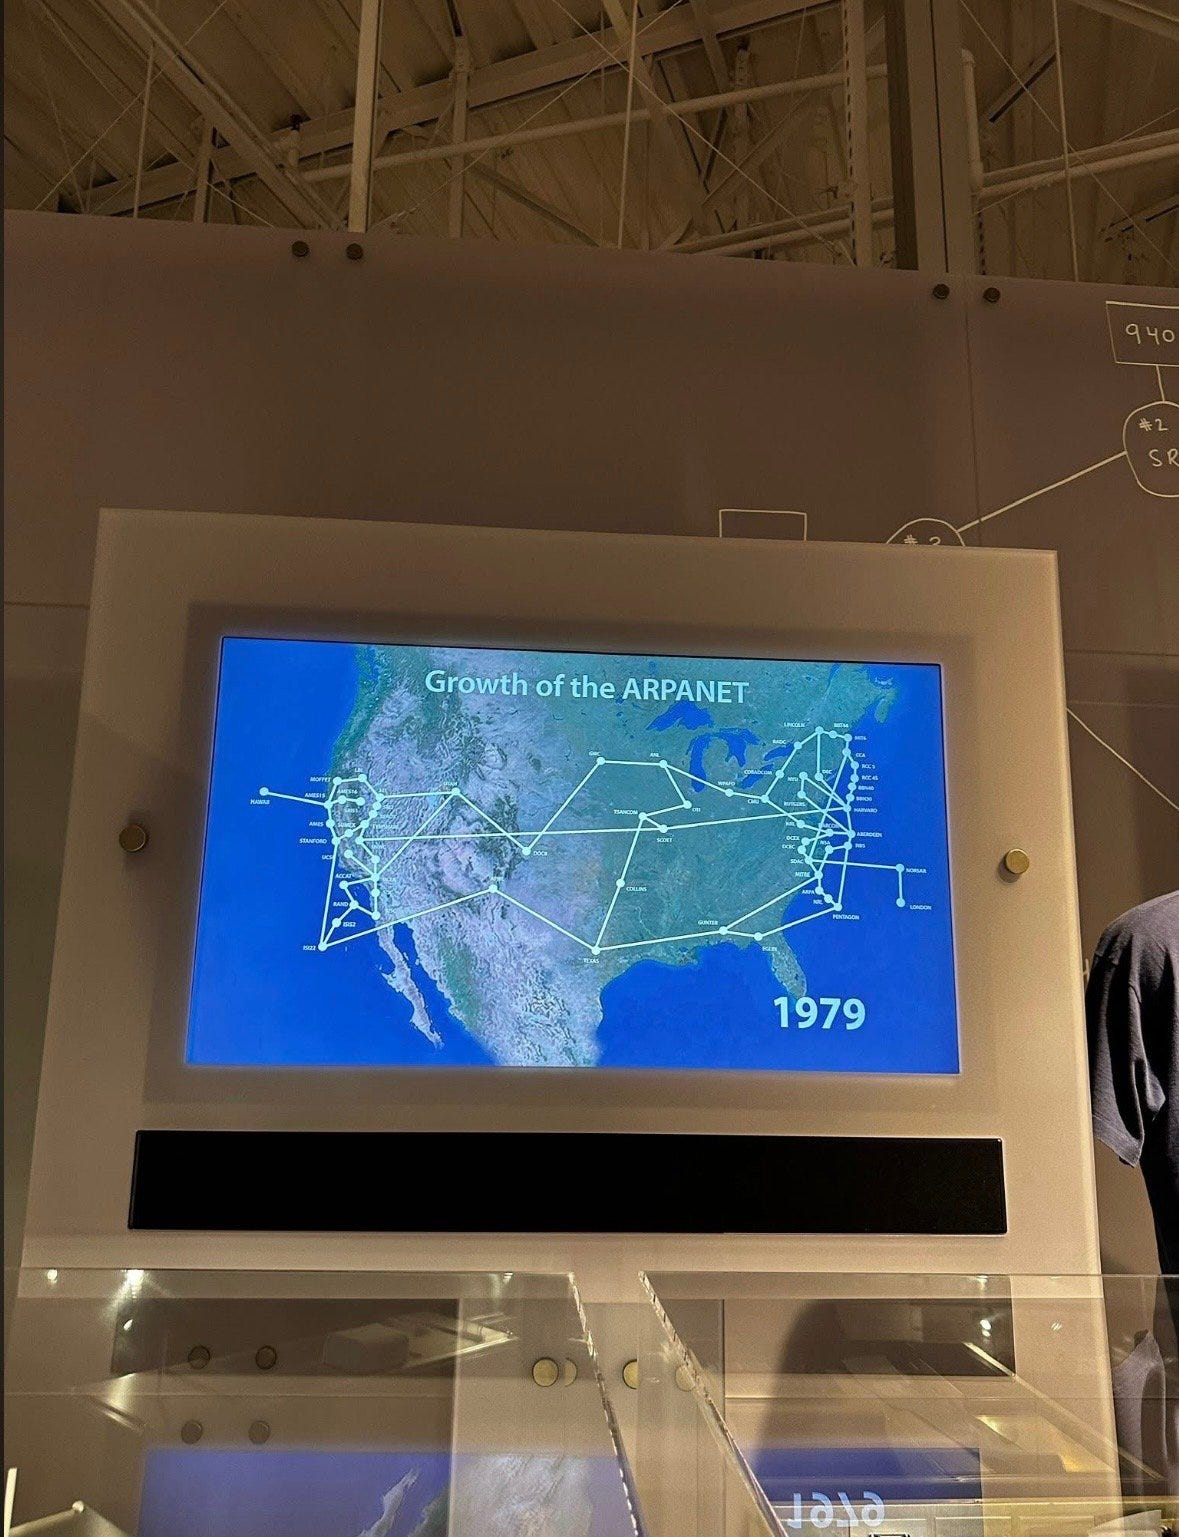
ARPANETのネットワーク図
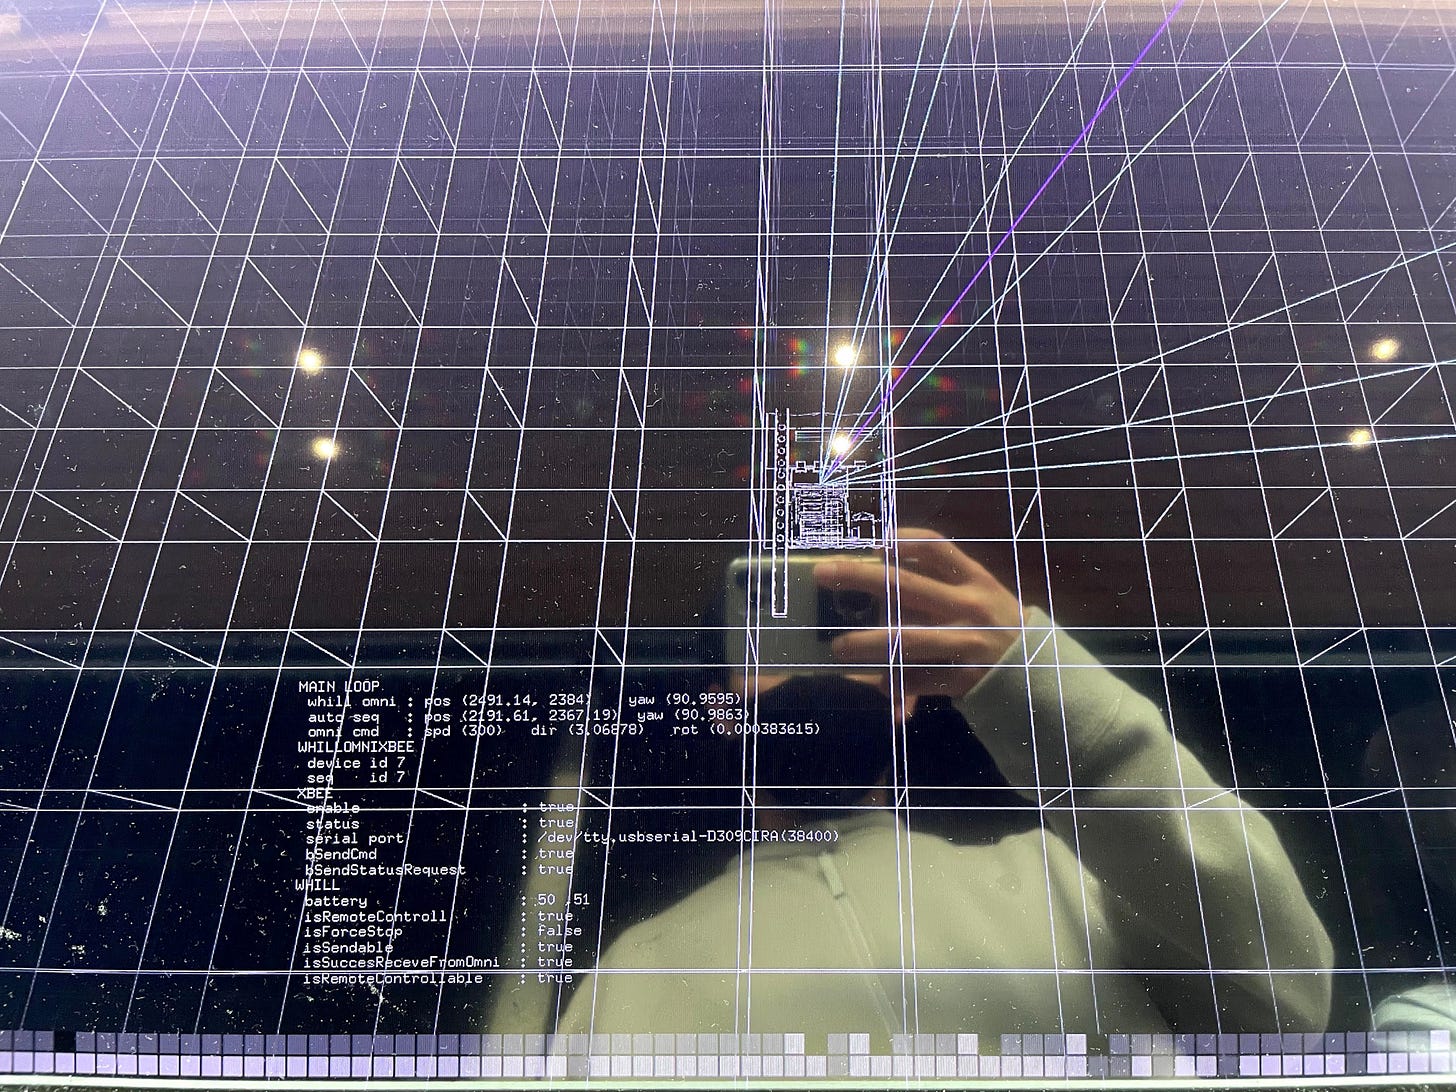
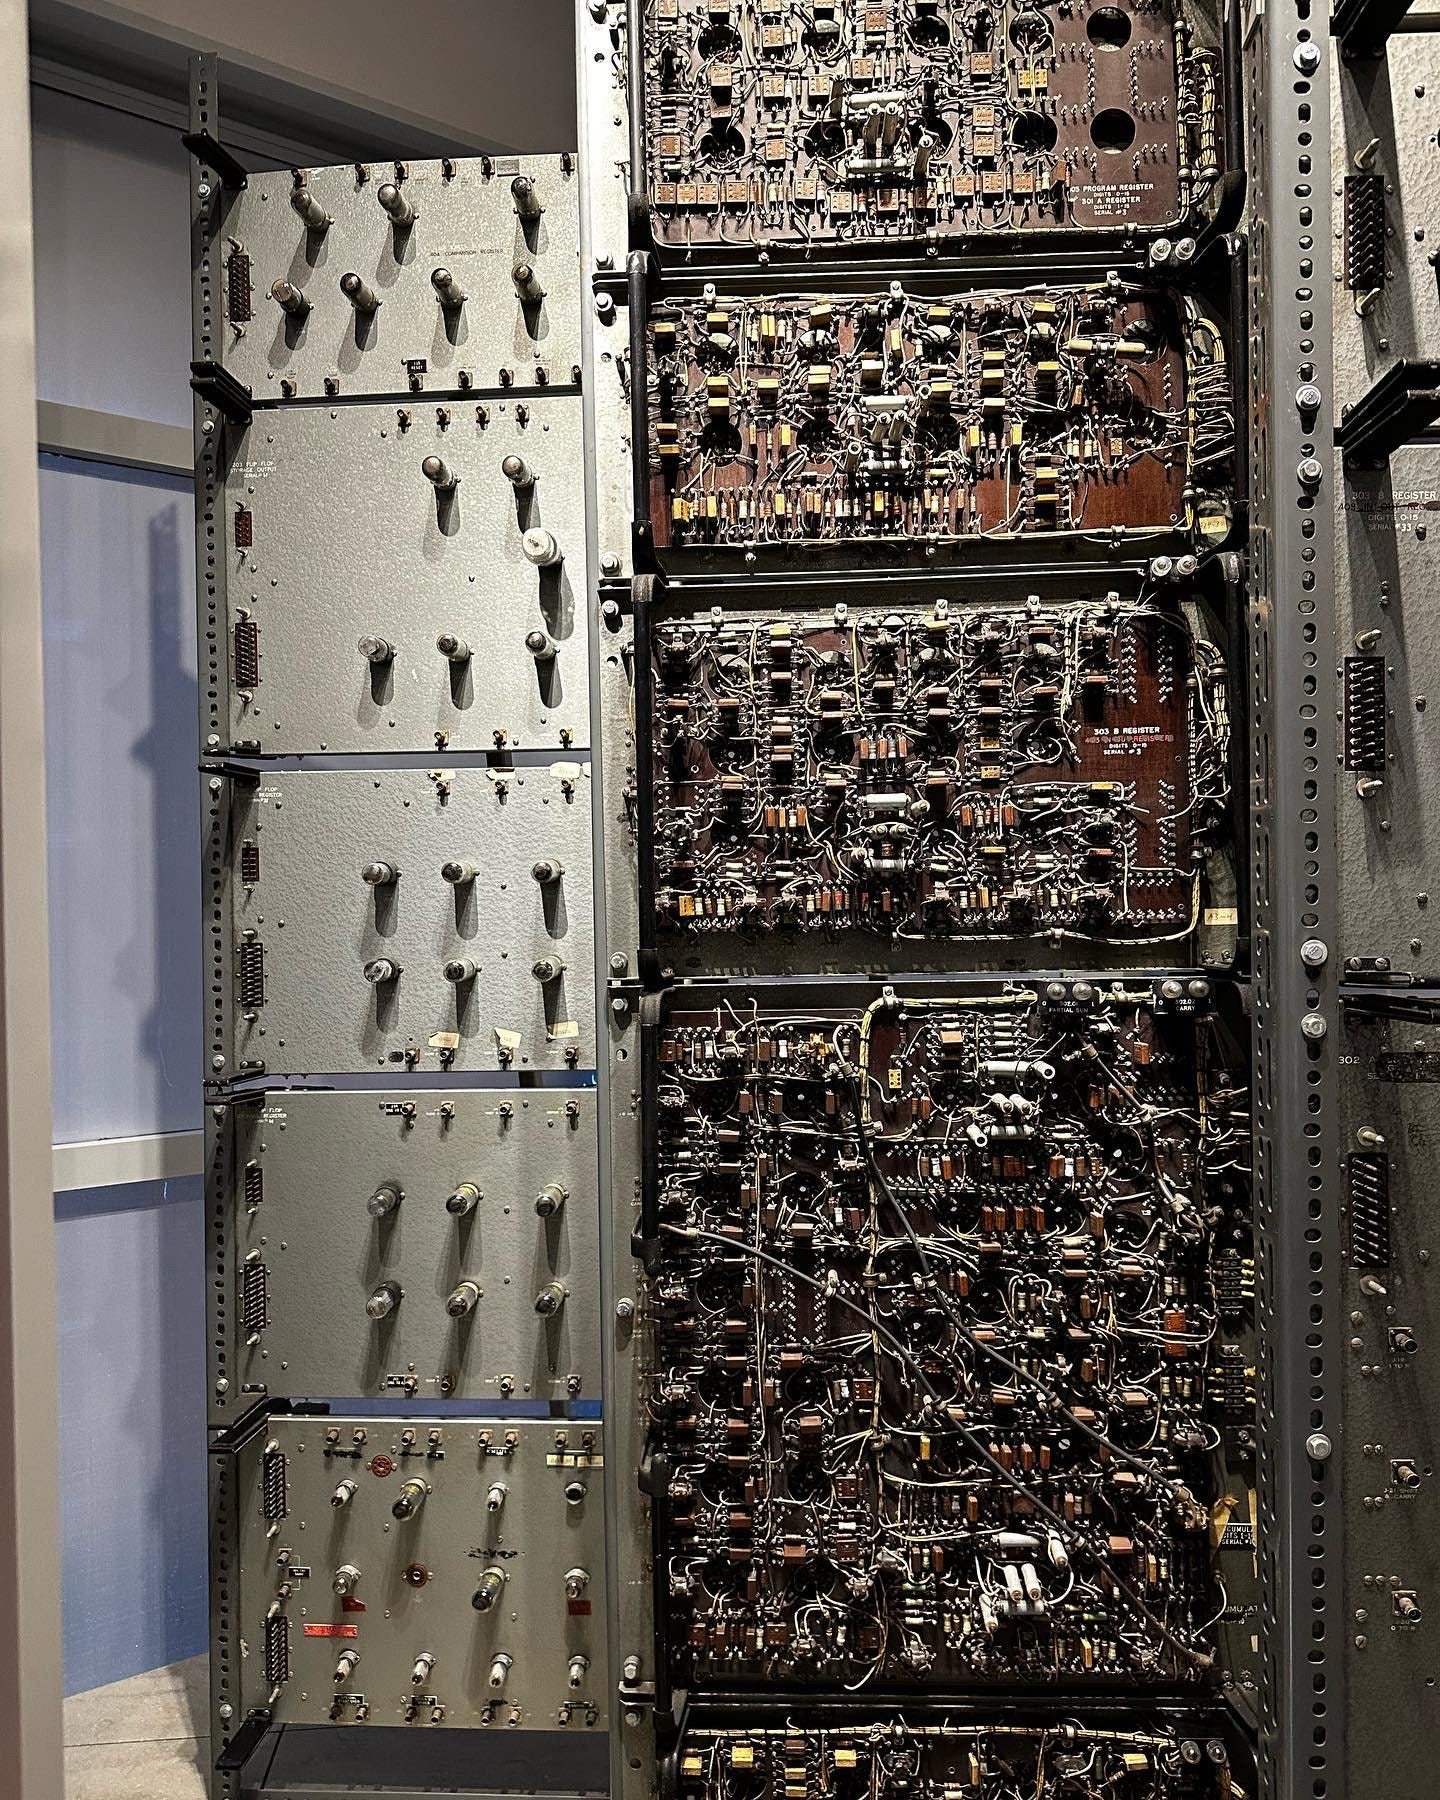
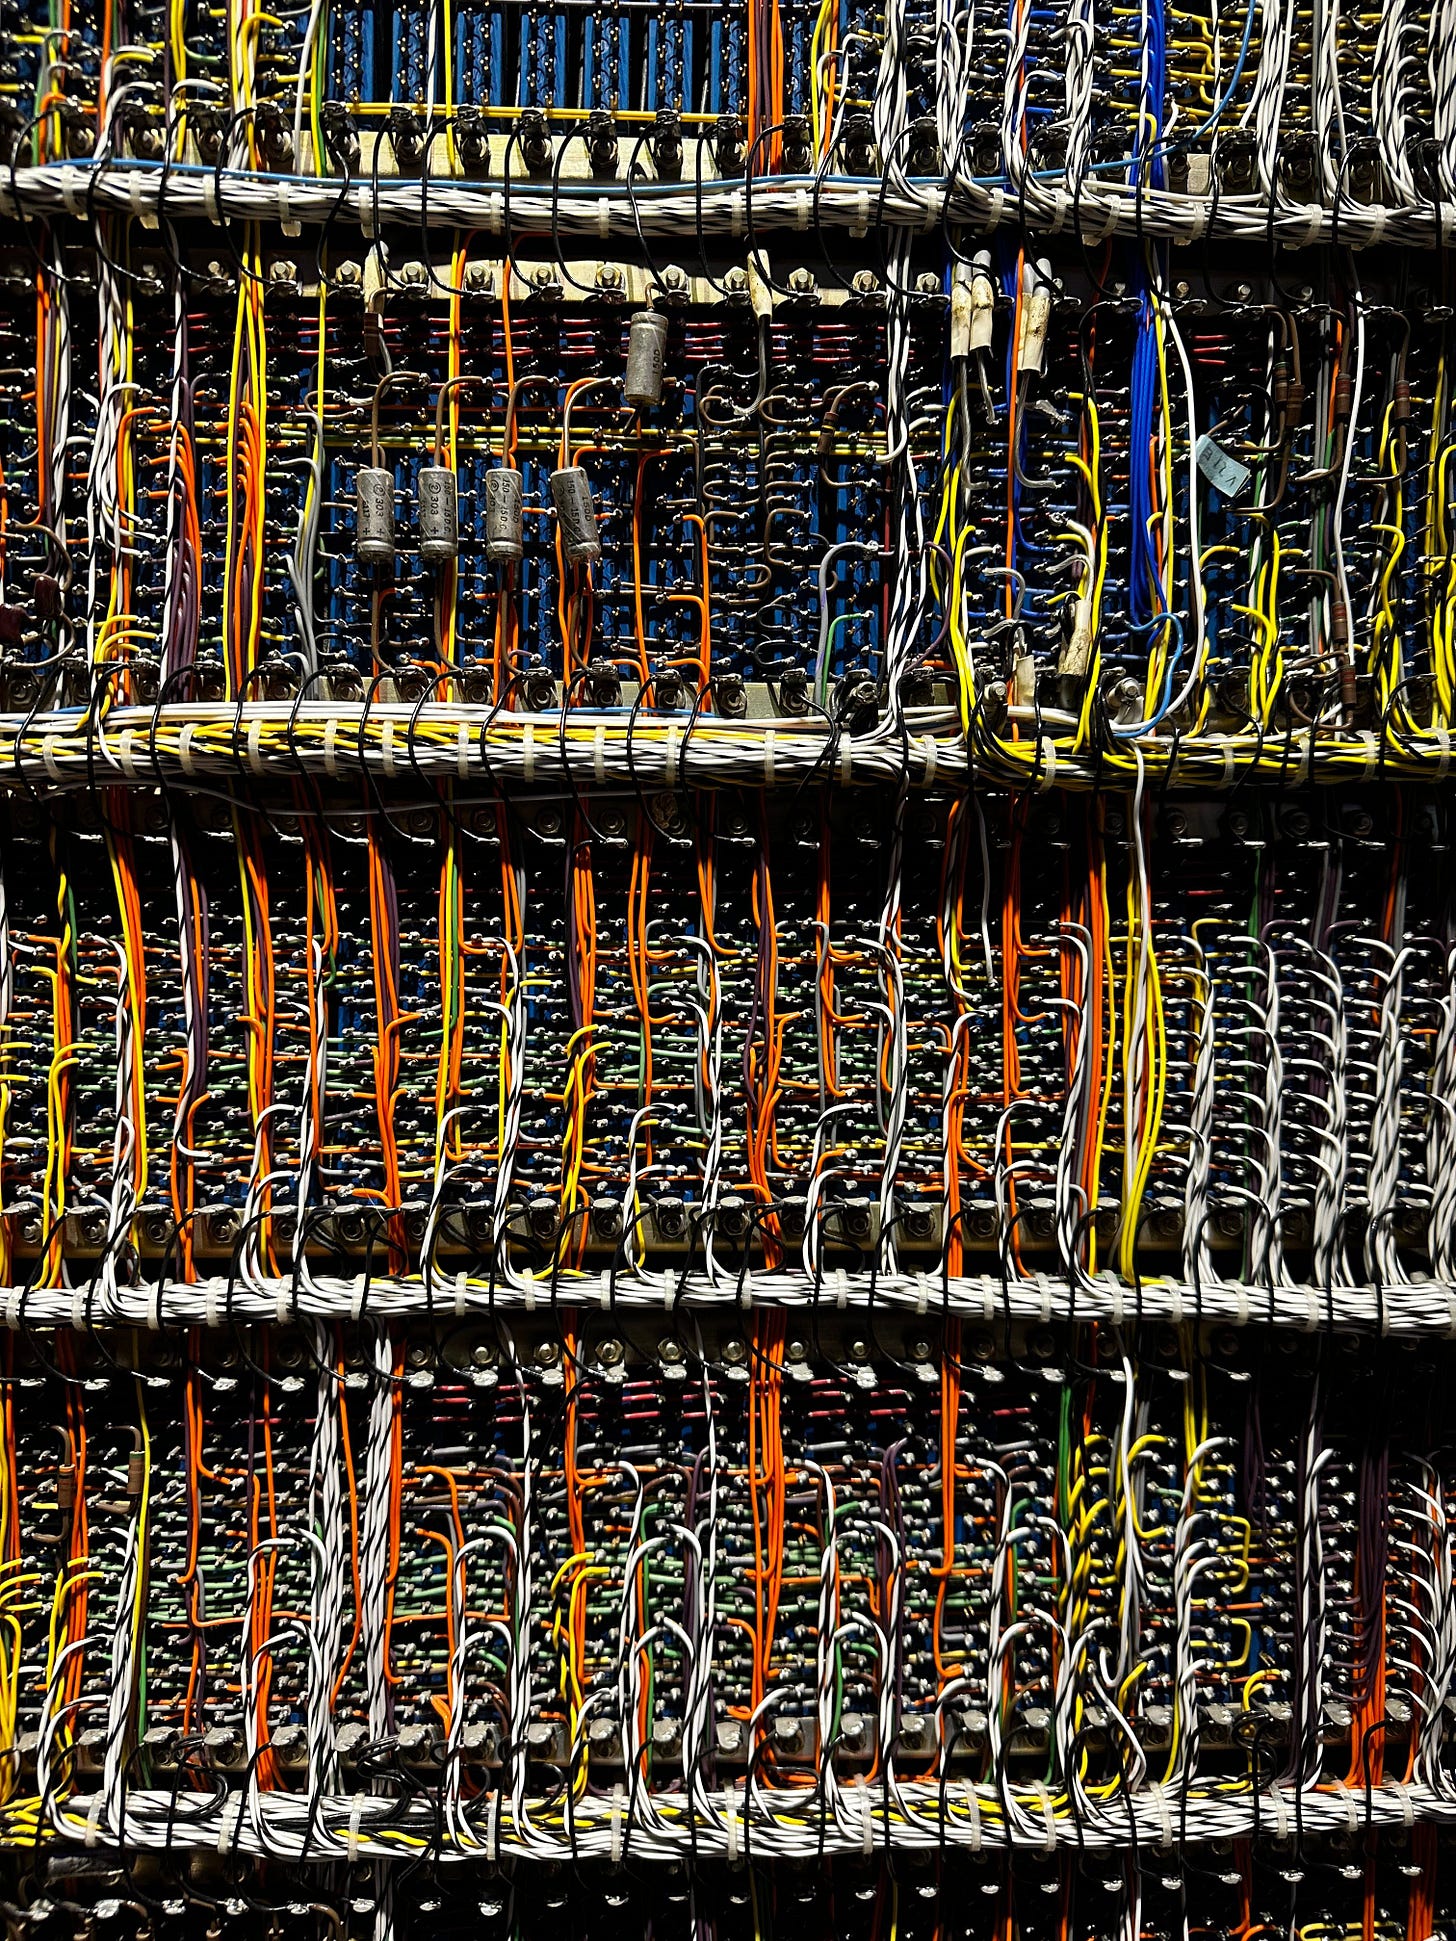
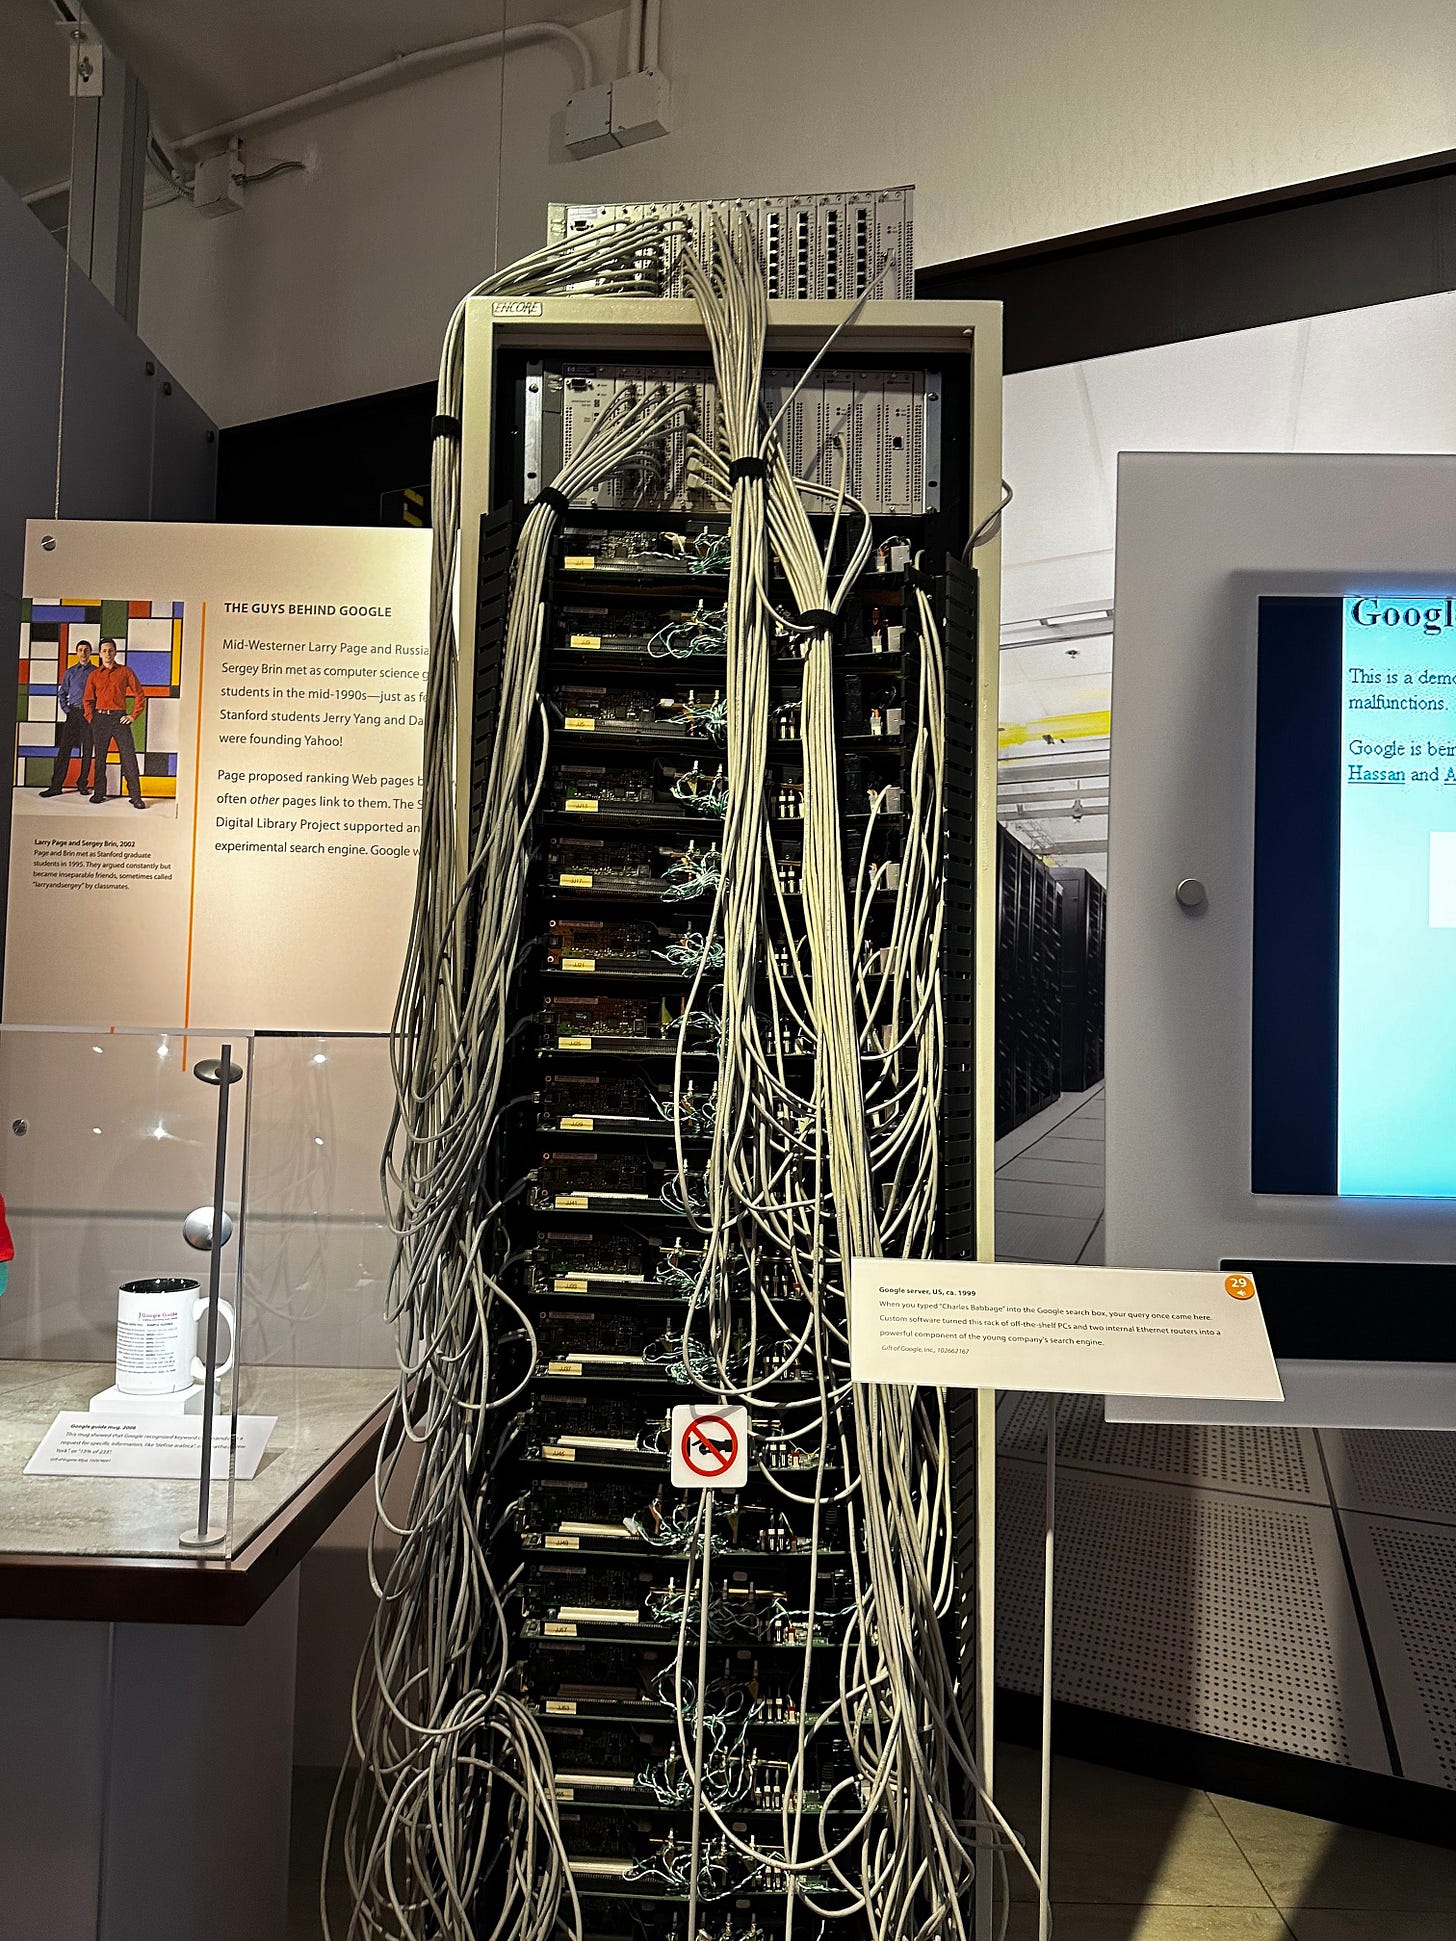
Googleの最初のオンプレサーバー
インターネットの歴史をたどると、1969年のARPANETに行き着きます。UCLAとスタンフォード研究所をつないだ最初のホスト間通信では、「LOGIN」と送ろうとして、最初に届いたのは「LO」の2文字だけでした。
そこから、離れたコンピュータ同士が通信し、計算能力や情報を共有する世界が発展していきました。
今では、世界中のWebサービスをブラウザ一つで利用できます。
なのに、自分のMacから会社のサーバーにつなぐとなると、今でも複雑な設定が必要になることがあります。
私は、ここにまだ大きな可能性が残っていると思っています。
世界中のコンピュータを、一つのLANにいるような感覚で使えるようにしたい。
東京にあるMacも、アメリカにあるLinuxサーバーも、クラウド上のGPUも。どこにあっても、必要な相手と安全につながる。
これが、私たちのつくっているRunetaleです。
私たちがつくりたいもの
Runetaleは、WireGuardやP2P接続などを利用し、離れたコンピュータをプライベートネットワークでつなぐソフトウェアです。
例えば、社内の管理画面をインターネットに直接公開せず、許可されたデバイスからだけ利用できる構成をつくる。オンプレミスとクラウドをつなぐ。離れた開発環境を、LANのように扱う。
不必要な公開を減らしながら、もっと簡単に仕事ができるようにしたいのです。
しかし、私は便利なVPNを一つつくって終わりたいわけではありません。
ローカルデータベースを分散させる技術。特定のインターネットプロバイダーへの接続に依存しない近接通信。そして、これからネットワークを使う主体となるAI AgentのIdentity。
やりたいことは、まだまだあります。
AI Agentが自律的にシステムへアクセスする時代には、ネットワークの接続先だけでなく「誰の権限で、何をするのか」がさらに重要になります。この話は長くなるので、また今度詳しく書きたいと思います。
私が人生をかけてRunetaleをつくっているのは、単にネットワークの設定を楽にしたいからではありません。
コンピュータがどこにあるか、誰がつくったインフラを使っているかによって、人が何かを創る自由を制限されたくないからです。
高校生の私が8台のカメラをつなぐために苦労した、あの問題の続きを、今も解いているのだと思います。
日本から、世界中の人が使うインフラストラクチャをつくりたい。
どうせハッキングされるなら、自分たちでハックしよう。
壊されるのを待つのではなく、古い常識を自分たちの手で壊し、新しいものをつくる。
これが、私たちRunetaleの挑戦です。
もし今のネットワークに不自由さを感じている方がいれば、ぜひお話ししましょう。
RUNETALE
Where identity becomes connection.
A network for people, machines, and agents to work freely and securely.